Штучний інтелект GPT-6 виявив критичну вразливість у Java: під загрозою світові гіганти та локальні мережі
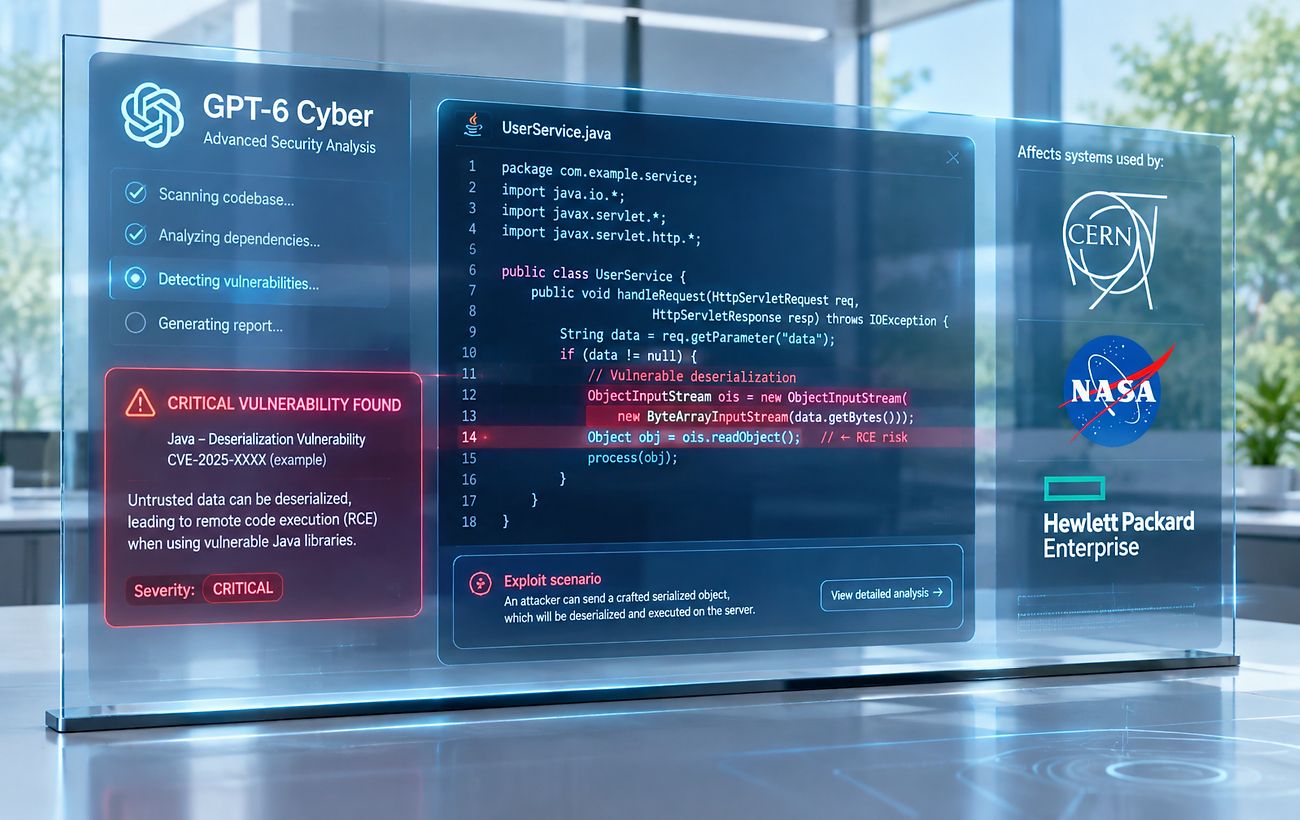
Нова модель ШІ від OpenAI допомогла знайти небезпечну помилку в мові програмування Java, яку використовують NASA та більшість великих корпорацій.
 💡Технології
Фото: RBC-Ukraine
Головне коротко
- ШІ GPT-6 Cyber знайшов критичну помилку в декодері base64 мови Java.
- Вразливість загрожує системам NASA, CERN та тисячам приватних компаній.
- Oracle випустила патч, але застарілі системи залишатимуться під загрозою роками.
Світ кібербезпеки зіткнувся з новим викликом: спеціалізована модель штучного інтелекту GPT-6 Cyber від компанії OpenAI виявила серйозну вразливість у мові програмування Java. Ця технологія є фундаментом для роботи державних установ та близько 90% компаній зі списку Fortune 500. Знайдена помилка, яку вже охрестили Java4Shell, потенційно відкриває хакерам шлях до повного контролю над критично важливими системами по всьому світу.
Технічна суть проблеми та масштаб загрози
Дослідник Кванг Луонг виявив дефект під час аналізу декодера base64 — стандартного інструменту для перетворення двійкових даних у текст. З'ясувалося, що за певних умов система некоректно обробляє специфічну послідовність із 64 символів «A» та знака рівності. Використовуючи потужності ШІ, команда стартапу Calif довела, що цей збій дозволяє пошкоджувати пам'ять комп'ютера та захоплювати управління пристроєм.
Для перевірки теорії фахівці провели успішну тестову атаку на Keycloak — популярну систему управління обліковими записами. Нею користуються тисячі організацій, серед яких такі гіганти, як NASA, CERN та Hewlett Packard. Журналісти, які спостерігали за демонстрацією, підтвердили, що злам системи за допомогою ШІ займає менше однієї години, що є катастрофічно малим часом для реагування традиційними методами.
Нова ера «хакерів-кентаврів»
Генеральний директор Calif Тай Зуонг зазначає, що генеративні моделі докорінно змінюють правила гри. Тепер завдання, на які раніше великі відділи безпеки витрачали місяці, вирішуються невеликими групами за лічені години. Він ввів термін «хакер-кентавр» — фахівець, який працює в тісному тандемі з ШІ, багаторазово підсилюючи свої можливості.
Компанія Oracle вже випустила термінове оновлення для усунення вразливості, а Агентство з кібербезпеки США (CISA) закликало негайно встановити патчі. Хоча масштабна атака потребує певної підготовки, експерти попереджають: загроза залишатиметься актуальною протягом наступних 5-10 років для застарілих систем, які рідко отримують оновлення.
Джерело RBC-Ukraine — rbc.ua/ukr/news/gpt-6-cyber-znayshla-nebezpechnu-vrazlivist-1795001… ↗
Читайте далі
 🚨Події
Потужні вибухи біля Кримського мосту: що це означає для регіону
У тимчасово окупованій Керчі пролунали потужні вибухи, які можуть бути пов'язані з подальшими атаками на Кримський міст. Це може суттєво вплинути на логістику та постачан…
 🏙️Місто
Ситуація на фронті: понад 200 боєзіткнень за добу
Генеральний штаб ЗСУ повідомив про високу інтенсивність бойових дій 18 листопада. Ворог активно застосовує авіацію та безпілотники.
 🇺🇦Україна
США та Венесуела анонсували посилення військового партнерства
Міністр оборони США Піт Гегсет та тимчасова президентка Венесуели Делсі Родрігес домовилися про тісну співпрацю у сфері оборони та безпеки кордонів.
 🧠AI-аналітика
Німеччина готує фінансовий «запобіжник» для України на випадок політичних змін у ЄС
Берлін ініціює створення механізму бюджетного резерву, який дозволить ЄС продовжувати фінансування України навіть у разі зміни політичного курсу окремих країн-членів.
 🚨Події
Південнокорейський оборонний стартап спростував фейк про припинення роботи в Україні
Компанія Newtype офіційно заявила, що продовжує діяльність в Україні, а інформація про її закриття виявилася частиною російської дезінформаційної кампанії.
 🚌Транспорт
Укрзалізниця оновить системи: продаж квитків буде тимчасово зупинено
У ніч на 19 листопада залізничний оператор проводить технічні роботи, через що сервіси купівлі та повернення квитків будуть недоступні.